使用Codex CLI在GitLab中自动化代码质量与安全修复
技术背景
传统CI/CD流水线依赖基于规则的静态分析工具,如ESLint、SonarQube等,它们能有效捕获已知模式的问题,但缺乏对代码上下文和业务逻辑的理解,常产生大量误报或漏报,且难以提供可操作的修复建议。随着LLM的发展,利用其推理能力可以弥补这一不足:LLM能理解代码语义,识别跨函数、跨模块的复杂问题,并生成人类可读的修复指导。本教程旨在展示如何将Codex CLI作为智能层,增强GitLab流水线,实现代码质量审查和安全漏洞修复的自动化。适用场景包括:需要快速迭代的团队、安全合规要求高的项目、以及希望减少人工代码审查负担的组织。主要限制包括:依赖外部API(OpenAI)、可能产生额外成本、输出不确定性需通过严格验证机制控制。
核心原理
Codex CLI是OpenAI提供的命令行工具,通过调用GPT系列模型(如GPT-4)执行代码分析任务。其核心原理是:将代码仓库作为上下文,通过自然语言提示(prompt)引导模型生成特定格式的输出。在本教程中,利用Codex的exec --full-auto模式,在CI环境中自动运行,并配合严格的提示词和输出标记(如=== BEGIN_JSON ===)确保输出可解析。关键设计决策包括:使用git ls-files构建文件白名单,限制模型分析范围;通过script命令捕获终端输出,避免ANSI转义干扰;使用awk提取标记之间的内容,并用Node.js进行JSON验证,确保输出符合预期。数据流为:CI作业触发→安装Codex→构建提示→运行Codex→提取并验证输出→生成报告或补丁→上传为GitLab产物。
架构分析
整体架构分为两个主要流水线阶段:代码质量分析和安全修复。代码质量阶段:作业codex_review在合并请求事件触发,使用node:24镜像,安装Codex CLI,构建包含文件白名单的严格提示,运行Codex生成CodeClimate JSON报告,通过标记提取和JSON验证确保有效性,最终作为codequality报告上传,GitLab自动在MR中展示。安全修复阶段:分为codex_recommendations和codex_resolution两个作业。前者读取上游SAST报告(gl-sast-report.json),提示Codex进行去重、排序并生成Markdown格式的security_priority.md;后者遍历高/严重漏洞,为每个漏洞生成补丁,通过git apply --check验证后保存为.patch文件。设计思想强调模块化、可重试性和输出验证,确保即使Codex输出异常,流水线也能优雅降级。
完整实战教程
更新说明——在使用这些示例之前,请查看当前指南。 下面使用的 --full-auto 标志已弃用。不要将失败的 Codex 运行或无效输出视为空发现结果。有关常规 Codex 自动化,请参阅非交互模式。有关专门的 Codex 安全扫描和修复,请使用维护中的 GitLab CI/CD 指南。该工作流与本文的代码质量分析和现有 SAST 结果的解释不同;下面的示例尚未迁移到该工作流。
简介
在部署生产代码时,大多数团队依赖 CI/CD 流水线在合并前验证更改。审查者通常查看单元测试结果、漏洞扫描和代码质量报告。传统上,这些由基于规则的引擎生成,它们能捕获已知问题,但常常遗漏上下文相关或高阶问题——同时给开发人员留下难以优先处理或采取行动的嘈杂结果。
借助 LLM,您可以为这一过程添加新的智能层:推理代码质量和解释安全发现。通过使用 OpenAI 的 Codex CLI 增强您的 GitLab 流水线,团队可以获得超越静态规则的见解:
* 代码质量 → 生成符合 GitLab 的 CodeClimate JSON 报告,直接在合并请求中显示上下文相关的问题。
* 安全 → 后处理现有的 SAST 结果,合并重复项,按可利用性对问题排序,并提供清晰、可操作的修复步骤。
本指南展示了如何将 Codex CLI 集成到 GitLab 流水线中,用于这两种用例——提供结构化的、机器可读的报告以及可操作的、人类可读的指导。
什么是 Codex CLI?
Codex CLI 是一个开源命令行工具,用于将 OpenAI 的推理模型引入您的开发工作流。有关安装、使用和完整文档,请参阅官方仓库:github.com/openai/codex。
在本食谱中,我们将在临时 GitLab runner 上使用 Full Auto 模式 来生成符合标准的 JSON 报告。
先决条件
要跟随操作,您需要:
* 一个 GitLab 账户和项目
* 一个具有 互联网访问权限 的 GitLab runner(我们已在具有 2 个 vCPU、8GB 内存和 30GB 存储的 Linux runner 上测试过)
* Runner 必须能够连接到 api.openai.com
* 一个 OpenAI API 密钥(OPENAI_API_KEY)
* 在 设置 → CI/CD → 变量 下配置的 GitLab CI/CD 变量
示例 #1 - 使用 Codex CLI 生成代码质量报告
背景
此仓库是一个故意存在漏洞的 Node.js Express 演示应用,基于 GitLab 的 node express 模板,旨在展示 GitLab CI/CD 中的静态应用安全测试(SAST)和代码质量扫描。
代码包含常见陷阱,如命令注入、路径遍历、不安全的 eval、正则表达式 DoS、弱加密(MD5)和硬编码密钥。它用于验证 Codex 驱动的分析器能生成 GitLab 原生报告(代码质量和 SAST),并直接在合并请求中呈现。
CI 在 GitLab SaaS 运行器上使用 node:24 镜像及一些额外工具(jq、curl、ca-certificates、ajv-cli)运行。作业通过 set -euo pipefail、模式验证和严格的 JSON 标记进行加固,以确保即使 Codex 输出变化,解析依然可靠。
这种流水线模式——提示、JSON 标记提取、模式验证——可以适配到其他技术栈,但提示措辞和模式规则可能需要调整。由于 Codex 在沙箱中运行,某些系统命令(如 awk 或 nl)可能受到限制。
您的团队希望确保在任何合并之前自动运行代码质量检查。为了直接在 GitLab 的合并请求小部件中显示结果,报告必须遵循 CodeClimate JSON 格式。参考:GitLab 文档
代码质量 CI/CD 作业示例
以下是一个可直接使用的 GitLab CI 作业,使用 Codex CLI 生成符合要求的 JSON 文件:
stages: [codex]

default:
image: node:24
variables:
CODEX_QA_PATH: "gl-code-quality-report.json"
CODEX_RAW_LOG: "artifacts/codex-raw.log"
# Strict prompt: must output a single JSON array (or []), no prose/markdown/placeholders.
CODEX_PROMPT: |
Review this repository and output a GitLab Code Quality report in CodeClimate JSON format.
RULES (must follow exactly):
- OUTPUT MUST BE A SINGLE JSON ARRAY. Example: [] or [ {...}, {...} ].
- If you find no issues, OUTPUT EXACTLY: []
- DO NOT print any prose, backticks, code fences, markdown, or placeholders.
- DO NOT write any files. PRINT ONLY between these two lines:
=== BEGIN_CODE_QUALITY_JSON ===
<JSON ARRAY HERE>
=== END_CODE_QUALITY_JSON ===
Each issue object MUST include these fields:
"description": String,
"check_name": String (short rule name),
"fingerprint": String (stable across runs for same issue),
"severity": "info"|"minor"|"major"|"critical"|"blocker",
"location": { "path": "<repo-relative-file>", "lines": { "begin": <line> } }
Requirements:
- Use repo-relative paths from the current checkout (no "./", no absolute paths).
- Use only files that actually exist in this repo.
- No trailing commas. No comments. No BOM.
- Prefer concrete, de-duplicated findings. If uncertain, omit the finding.

codex_review:
stage: codex
# Skip on forked MRs (no secrets available). Run only if OPENAI_API_KEY exists.
rules:
- if: '$CI_PIPELINE_SOURCE == "merge_request_event" && $CI_MERGE_REQUEST_SOURCE_PROJECT_ID != $CI_PROJECT_ID'
when: never
- if: '$OPENAI_API_KEY'
when: on_success
- when: never

script:
- set -euo pipefail
- echo "PWD=$(pwd)  CI_PROJECT_DIR=${CI_PROJECT_DIR}"
# Ensure artifacts always exist so upload never warns, even on early failure
- mkdir -p artifacts
- ': > ${CODEX_RAW_LOG}'
- ': > ${CODEX_QA_PATH}'
# Minimal deps + Codex CLI
- apt-get update && apt-get install -y --no-install-recommends curl ca-certificates git lsb-release
- npm -g i @openai/codex@latest
- codex --version && git --version
# Build a real-file allowlist to guide Codex to valid paths/lines
- FILE_LIST="$(git ls-files | sed 's/^/- /')"
- |
export CODEX_PROMPT="${CODEX_PROMPT}
Only report issues in the following existing files (exactly as listed):
${FILE_LIST}"
# Run Codex; allow non-zero exit but capture output for extraction
- |
set +o pipefail
script -q -c 'codex exec --full-auto "$CODEX_PROMPT"' | tee "${CODEX_RAW_LOG}" >/dev/null
CODEX_RC=${PIPESTATUS[0]}
set -o pipefail
echo "Codex exit code: ${CODEX_RC}"
# Strip ANSI + \r, extract JSON between markers to a temp file; validate or fallback to []
- |
TMP_OUT="$(mktemp)"
sed -E 's/\x1B\[[0-9;]*[A-Za-z]//g' "${CODEX_RAW_LOG}" \
| tr -d '\r' \
| awk '
/^\s*=== BEGIN_CODE_QUALITY_JSON ===\s*$/ {grab=1; next}
/^\s*=== END_CODE_QUALITY_JSON ===\s*$/   {grab=0}
grab
' > "${TMP_OUT}"
# If extracted content is empty/invalid or still contains placeholders, replace with []
if ! node -e 'const f=process.argv[1]; const s=require("fs").readFileSync(f,"utf8").trim(); if(!s || /(<JSON ARRAY HERE>|BEGIN_CODE_QUALITY_JSON|END_CODE_QUALITY_JSON)/.test(s)) process.exit(2); JSON.parse(s);' "${TMP_OUT}"; then
echo "WARNING: Extracted content empty/invalid; writing empty [] report."
echo "[]" > "${TMP_OUT}"
fi
mv -f "${TMP_OUT}" "${CODEX_QA_PATH}"
# Soft warning if Codex returned non-zero but we still produced a report
if [ "${CODEX_RC}" -ne 0 ]; then
echo "WARNING: Codex exited with code ${CODEX_RC}. Proceeding with extracted report." >&2
fi

artifacts:
when: always
reports:
codequality: gl-code-quality-report.json
paths:
- artifacts/codex-raw.log
expire_in: 14 days
- 安装 Codex CLI(
npm -g i @openai/codex@latest) - 使用
git ls-files构建文件白名单 - 以全自动模式运行 Codex,并附带严格的仅 JSON 提示
- 提取标记之间的有效 JSON,进行验证,若无效则回退到
[] - 将产物发布到 GitLab,以便结果内联显示在合并请求中
生成的产物可从流水线页面下载
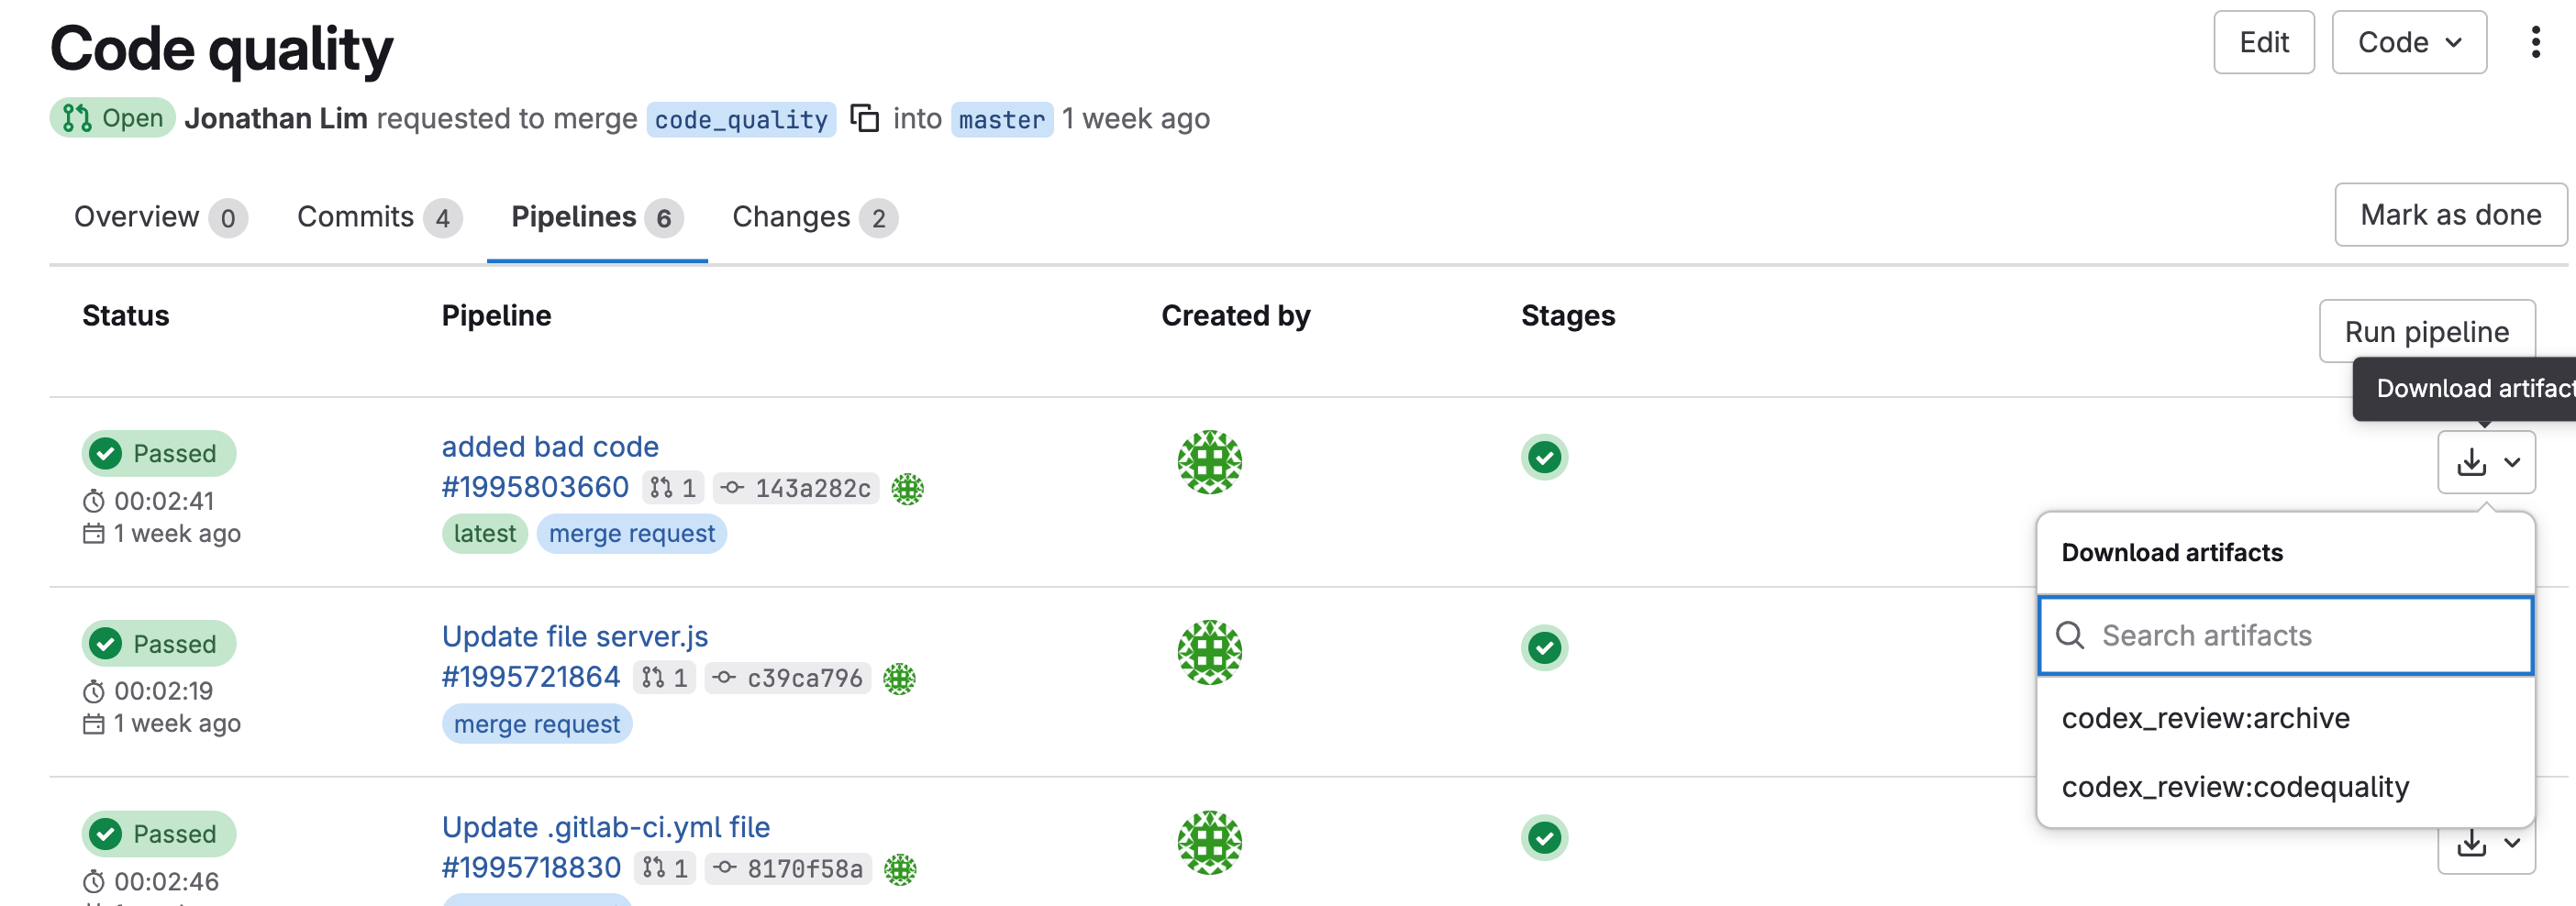 或者当从功能分支合并到主分支时,
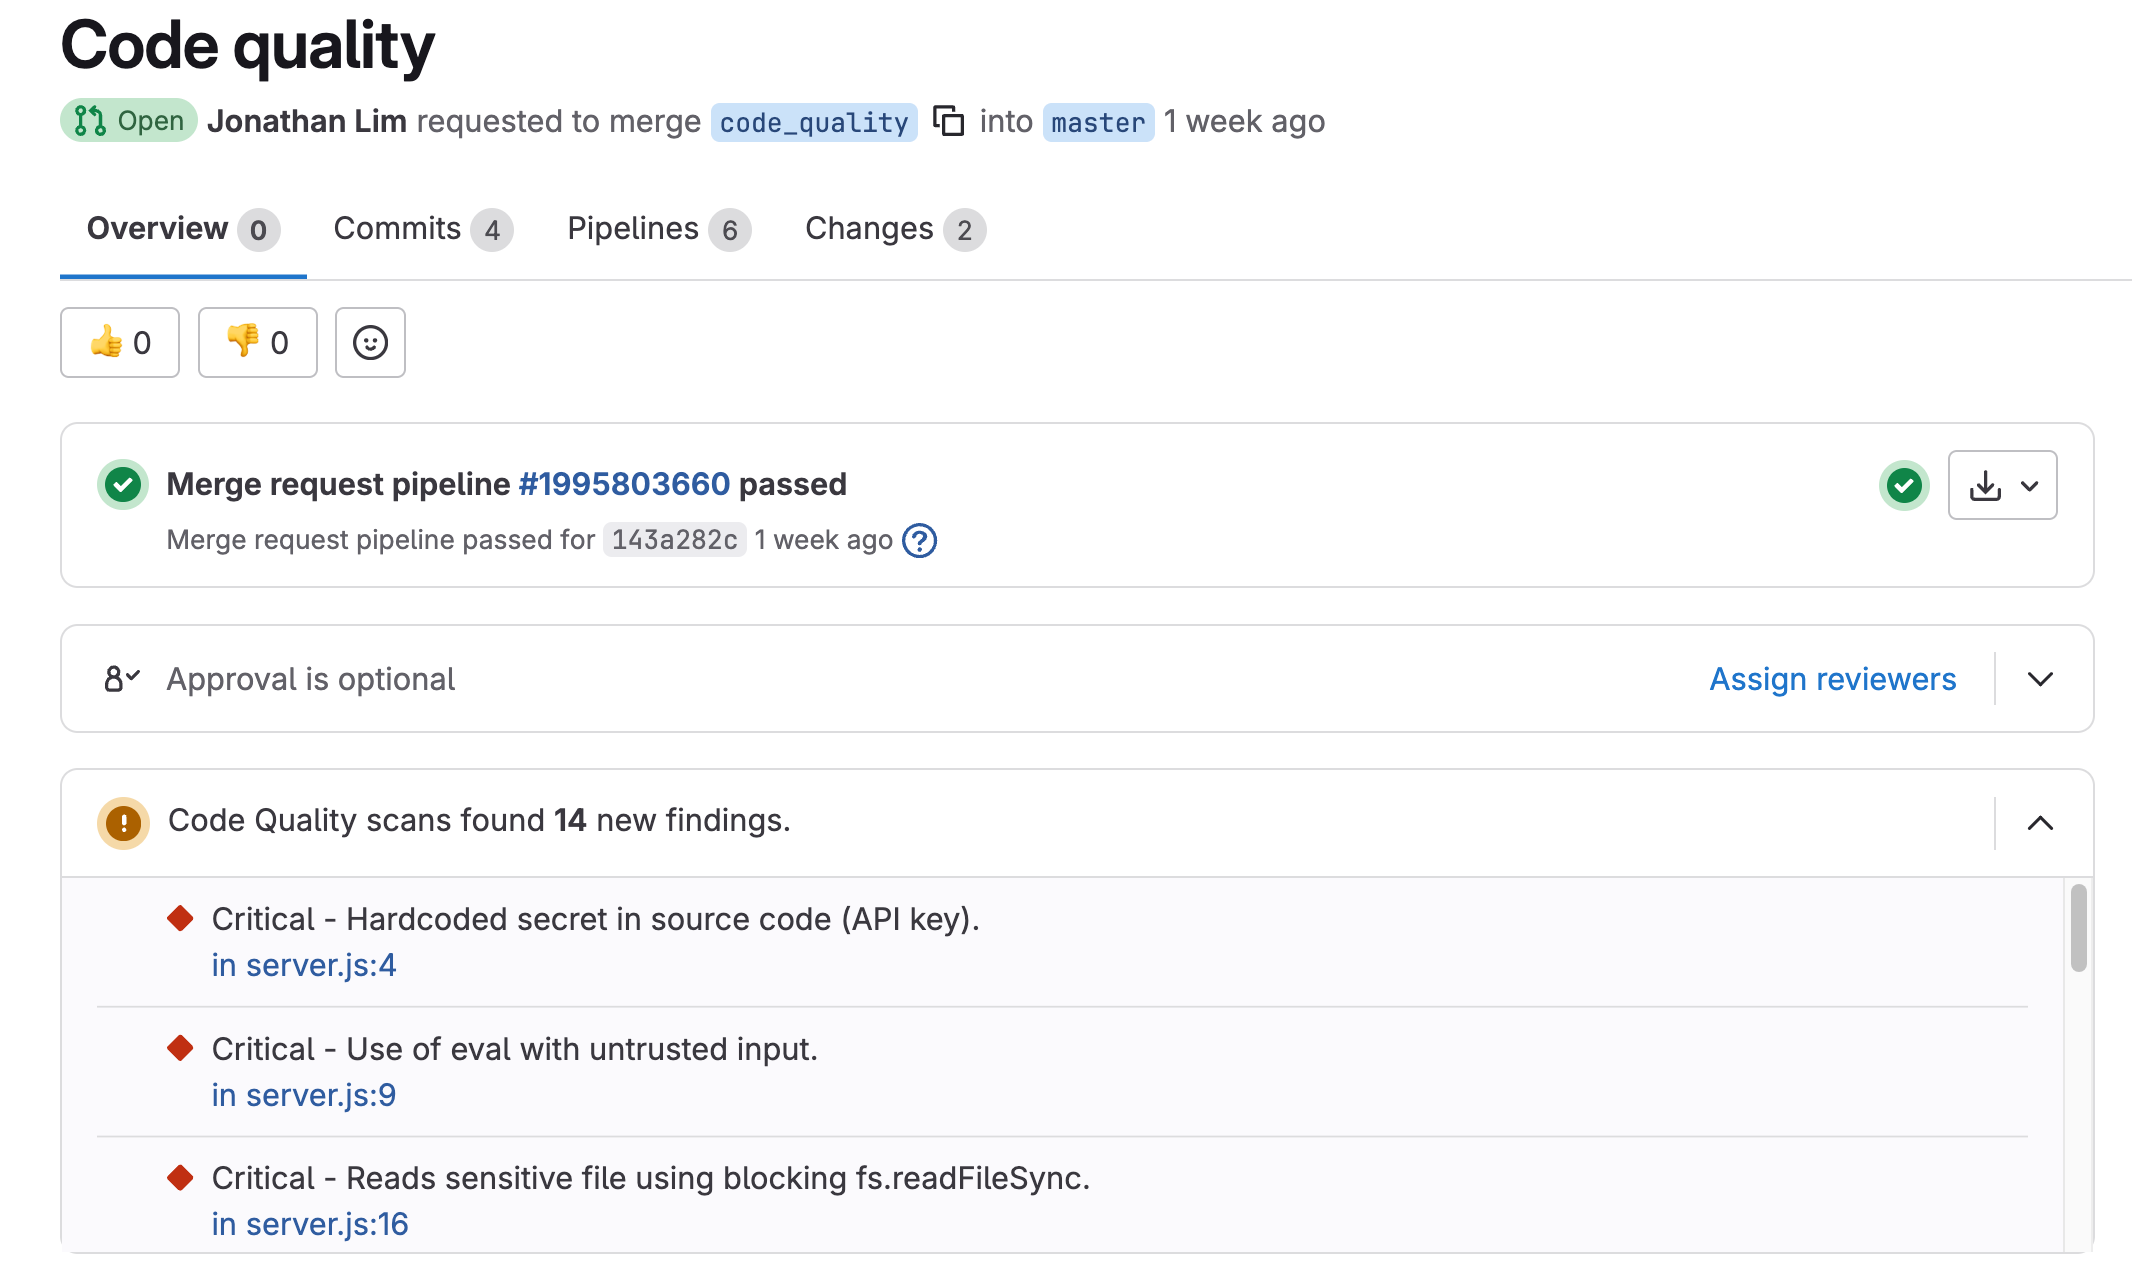 将 Codex CLI 嵌入 GitLab CI/CD 流水线,你可以将代码质量检查提升到静态规则之上。不再仅仅捕获语法错误或风格违规,而是启用基于推理的分析,在上下文中突出潜在问题。
这种方法有几个好处:
* 一致性:每个合并请求都由相同的推理过程审查
* 上下文感知:LLM 能标记基于规则的扫描器遗漏的细微问题
* 赋能开发者:反馈即时、可见且可操作
随着团队采用此工作流,LLM 驱动的质量检查可以补充传统的 linting 和漏洞扫描——帮助确保交付到生产环境的代码既健壮又可维护。
示例 #2 – 使用 Codex CLI 进行安全修复
背景
在此示例中,我们在 OWASP Juice Shop 上进行了测试,这是一个故意存在漏洞的 Node.js Express 应用。它包含常见缺陷,如注入、不安全的 eval、弱加密和硬编码密钥——非常适合验证 Codex 驱动的分析。
你的团队希望确保每当引入代码更改时,流水线在合并前自动检查安全漏洞。这已经由静态分析器和特定语言的扫描器处理,它们生成符合 GitLab SAST JSON 模式的报告。然而,原始输出可能僵硬、嘈杂,并且常常让审查者不清楚后续步骤。
通过将 Codex CLI 添加到流水线中,你可以将 GitLab SAST 扫描器(或其他扫描器输出)生成的结果转化为可操作的安全修复指导,甚至生成可直接应用的 git 补丁:
步骤 1:生成建议
* Codex 读取 gl-sast-report.json。
* 合并重复发现。
* 按可利用性排序(例如,用户输入 → 危险接收器)。
* 生成简洁的 security_priority.md,包含前 5 项操作和详细的修复说明。
安全建议 CI/CD 作业示例
要求:此作业期望上游 SAST 作业已生成 gl-sast-report.json。Codex 读取它并为审查者生成 security_priority.md。
stages:
- codex
- remediation

default:
image: node:24

variables:
CODEX_SAST_PATH: "gl-sast-report.json"
CODEX_SECURITY_MD: "security_priority.md"
CODEX_RAW_LOG: "artifacts/codex-sast-raw.log"

# --- Recommendations prompt (reads SAST → writes Markdown) ---
CODEX_PROMPT: |
You are a security triage assistant analyzing GitLab SAST output.
The SAST JSON is located at: ${CODEX_SAST_PATH}

GOAL:
- Read and parse ${CODEX_SAST_PATH}.
- Consolidate duplicate or overlapping findings (e.g., same CWE + same sink/function, same file/line ranges, or same data flow root cause).
- Rank findings by realistic exploitability and business risk, not just library presence.
* Prioritize issues that:
- Are reachable from exposed entry points (HTTP handlers, controllers, public APIs, CLI args).
- Involve user-controlled inputs reaching dangerous sinks (e.g., SQL exec, OS exec, eval, path/file ops, deserialization, SSRF).
- Occur in authentication/authorization boundaries or around secrets/keys/tokens.
- Have clear call stacks/evidence strings pointing to concrete methods that run.
- Affect internet-facing or privileged components.
* De-prioritize purely theoretical findings with no reachable path or dead code.

CONSOLIDATION RULES:
- Aggregate by (CWE, primary sink/function, file[:line], framework route/handler) when applicable.
- Merge repeated instances across files if they share the same source-sink pattern and remediation is the same.
- Keep a single representative entry with a count of affected locations; list notable examples.

OUTPUT FORMAT (MARKDOWN ONLY, BETWEEN MARKERS BELOW):
- Start with a title and short summary of total findings and how many were consolidated.
- A table of TOP PRIORITIES sorted by exploitability (highest first) with columns:
Rank | CWE | Title | Affected Locations | Likely Exploit Path | Risk | Rationale (1–2 lines)
- "Top 5 Immediate Actions" list with concrete next steps.
- "Deduplicated Findings (Full Details)" with risk, 0–100 exploitability score, evidence (file:line + methods), remediation, owners, references.
- If ${CODEX_SAST_PATH} is missing or invalid JSON, output a brief note stating no parsable SAST findings.

RULES (must follow exactly):
- PRINT ONLY between these two lines:
=== BEGIN_SECURITY_MD ===
<MARKDOWN CONTENT HERE>
=== END_SECURITY_MD ===
- No prose, backticks, code fences, or anything outside the markers.
- Be concise but specific. Cite only evidence present in the SAST report.

# ---------------------------
# Stage: codex → Job 1 (Recommendations)
# ---------------------------
codex_recommendations:
stage: codex
rules:
- if: '$CI_PIPELINE_SOURCE == "merge_request_event" && $CI_MERGE_REQUEST_SOURCE_PROJECT_ID != $CI_PROJECT_ID'
when: never
- if: '$OPENAI_API_KEY'
when: on_success
- when: never
script:
- set -euo pipefail
- mkdir -p artifacts
- ": > ${CODEX_RAW_LOG}"
- ": > ${CODEX_SECURITY_MD}"

- apt-get update && apt-get install -y --no-install-recommends curl ca-certificates git lsb-release
- npm -g i @openai/codex@latest
- codex --version && git --version

- |
if [ ! -s "${CODEX_SAST_PATH}" ]; then
echo "WARNING: ${CODEX_SAST_PATH} not found or empty. Codex will emit a 'no parsable findings' note."
fi

- FILE_LIST="$(git ls-files | sed 's/^/- /')"
- |
export CODEX_PROMPT="${CODEX_PROMPT}

Existing repository files (for reference only; use paths exactly as listed in SAST evidence):
${FILE_LIST}"

# Run Codex and capture raw output (preserve Codex's exit code via PIPESTATUS)
- |
set +o pipefail
codex exec --full-auto "$CODEX_PROMPT" | tee "${CODEX_RAW_LOG}" >/dev/null
CODEX_RC=${PIPESTATUS[0]}
set -o pipefail
echo "Codex exit code: ${CODEX_RC}"

# Extract markdown between markers; fallback to a minimal note
- |
TMP_OUT="$(mktemp)"
sed -E 's/\x1B\[[0-9;]*[A-Za-z]//g' "${CODEX_RAW_LOG}" | tr -d '\r' | awk '
/^\s*=== BEGIN_SECURITY_MD ===\s*$/ {grab=1; next}
/^\s*=== END_SECURITY_MD ===\s*$/   {grab=0}
grab
' > "${TMP_OUT}"
if ! [ -s "${TMP_OUT}" ]; then
cat > "${TMP_OUT}" <<'EOF' # Security Findings Priority
No parsable SAST findings detected in `gl-sast-report.json`._
EOF
echo "WARNING: No content extracted; wrote minimal placeholder."
fi
mv -f "${TMP_OUT}" "${CODEX_SECURITY_MD}"
if [ "${CODEX_RC}" -ne 0 ]; then
echo "WARNING: Codex exited with code ${CODEX_RC}. Proceeding with extracted report." >&2
fi
artifacts:
when: always
paths:
- artifacts/codex-sast-raw.log
- security_priority.md
expire_in: 14 days
以下是我们收到的输出示例:
示例输出:合并后的 SAST 发现
解析了 gl-sast-report.json 并合并了重叠的问题。
原始发现总数: 5 → 合并为: 4 个代表性条目
(跨端点的重复 SQL 注入模式已合并)。
摘要表
| 排名 | CWE | 标题 | 受影响位置 | 可能的利用路径 | 风险 | 理由(1-2 行) |
|------|----------|--------------------------------------|-------------------|--------------------------------------|----------|--------------------------------------------------------------------------------------------------------|
| 1 | CWE-798 | 硬编码的 JWT 私钥 | 1 | 认证令牌签发 / 验证 | 严重 | 仓库泄露可伪造管理员 JWT;利用简单,面向互联网。 |
| 2 | CWE-89 | 登录和搜索中的 SQL 注入 | 2 | 登录端点;产品搜索 | 严重 | 原始 SQL 拼接;通过公共 HTTP 处理器可直接绕过登录并窃取数据。 |
| 3 | CWE-94 | 通过 eval 进行服务端代码注入 | 1 | 用户资料更新处理器 | 高 | 对用户输入使用 eval() 可导致 RCE;虽条件启用,但可达时影响很大。 |
| 4 | — (SSRF) | 通过任意图片 URL 获取导致的 SSRF | 1 | 图片 URL 获取/写入流程 | 高 | 对未验证的 URL 进行出站获取可访问内部服务 / 元数据(例如 AWS 元数据)。 |
立即执行的 5 项首要行动
- 替换
lib/insecurity.ts:23中的硬编码 JWT 签名密钥;从密钥存储加载,轮换密钥,并使现有令牌失效。 - 更新
routes/login.ts:34使用参数化查询;移除原始拼接;验证并转义输入。 - 修复
routes/search.ts:23,使用 ORM 绑定参数或转义的LIKE辅助函数,而不是字符串拼接。 - 重构
routes/userProfile.ts:55–66;用安全的模板或白名单评估器替换eval()。 - 强化图片导入逻辑:白名单协议/主机,阻止链路本地/元数据 IP,应用超时和大小限制。
##### 去重后的发现(完整详情)
##### 1. CWE-798 — 硬编码的 JWT 私钥
- 风险:严重 — 可利用性 98/100
- 证据:
- 文件:
lib/insecurity.ts:23 - 消息:源代码中嵌入的 RSA 私钥可伪造管理员令牌
- 建议修复:从源代码中移除密钥,通过环境变量/密钥管理器加载,轮换密钥,强制短 TTL
- 负责人/团队:后端/核心(lib)
- 参考:CWE-798;OWASP ASVS 2.1.1, 2.3.1
- --
- 风险:严重 — 可利用性 95/100
- 证据:
routes/login.ts:34— 经典登录绕过,使用' OR 1=1--routes/search.ts:23— 基于 UNION 的提取,使用%25' UNION SELECT ...- 建议修复:使用参数化查询/ORM,验证输入,添加 WAF/错误抑制
- 负责人/团队:后端/API(routes)
- 参考:CWE-89;OWASP Top 10 A03:2021;ASVS 5.3
- --
- 风险:高 — 可利用性 72/100
- 证据:
routes/userProfile.ts:55–66— 使用eval()处理动态用户名模式- 建议修复:移除
eval(),或使用严格白名单进行沙箱化;验证/编码输入 - 负责人/团队:后端/API(routes)
- 参考:CWE-94;OWASP Top 10 A03:2021
- --
- 风险:高 — 可利用性 80/100
- 证据:
- 图片导入获取任意
imageUrl→ 可访问内部服务(169.254.169.254) - 建议修复:强制 HTTPS + DNS/IP 白名单,阻止 RFC1918/链路本地地址,解析后验证,禁止重定向
- 负责人/团队:后端/API(routes)
- 参考:OWASP SSRF 防护;OWASP Top 10 A10:2021
- --
- Codex 同时使用 SAST JSON 和仓库树。
- 对于每个高/严重问题:
- 构建结构化提示 → 输出统一的
git diff。 - 在存储为
.patch之前,先验证 diff(git apply --check)。
##### 2. CWE-89 — SQL 注入(登录与搜索)
##### 3. CWE-94 — 服务器端代码注入(eval)
##### 4. SSRF — 任意图片 URL 获取
步骤 2:根据建议修复安全问题
修复 CI/CD 作业示例
要求:此作业依赖于前一阶段输出的 security_priority.md 文件,将其作为输入以生成补丁文件,用于创建 MR:
stages:
- remediation

default:
image: node:24

variables:
# Inputs/outputs
SAST_REPORT_PATH: "gl-sast-report.json"
PATCH_DIR: "codex_patches"
CODEX_DIFF_RAW: "artifacts/codex-diff-raw.log"

# --- Resolution prompt (produces unified git diffs only) ---
CODEX_DIFF_PROMPT: |
You are a secure code remediation assistant.
You will receive:
- The repository working tree (read-only)
- One vulnerability (JSON from a GitLab SAST report)
- Allowed files list

GOAL:
- Create the minimal, safe fix for the vulnerability.
- Output a unified git diff that applies cleanly with `git apply -p0` (or -p1 for a/ b/ paths).
- Prefer surgical changes: input validation, safe APIs, parameterized queries, permission checks.
- Do NOT refactor broadly or change unrelated code.

RULES (must follow exactly):
- PRINT ONLY the diff between the markers below.
- Use repo-relative paths; `diff --git a/path b/path` headers are accepted.
- No binary file changes. No prose/explanations outside the markers.

MARKERS:
=== BEGIN_UNIFIED_DIFF ===
<unified diff here>
=== END_UNIFIED_DIFF ===

If no safe fix is possible without deeper changes, output an empty diff between the markers.

# ---------------------------
# Stage: remediation → Generate unified diffs/patches
# ---------------------------
codex_resolution:
stage: remediation
rules:
- if: '$OPENAI_API_KEY'
when: on_success
- when: never
script:
- set -euo pipefail
- mkdir -p "$PATCH_DIR" artifacts

# Deps
- apt-get update && apt-get install -y --no-install-recommends bash git jq curl ca-certificates
- npm -g i @openai/codex@latest
- git --version && codex --version || true

# Require SAST report; no-op if missing
- |
if [ ! -s "${SAST_REPORT_PATH}" ]; then
echo "No SAST report found; remediation will no-op."
printf "CODEX_CREATED_PATCHES=false\n" > codex.env
exit 0
fi

# Pull High/Critical items
- jq -c '.vulnerabilities[]? | select((.severity|ascii_downcase)=="high" or (.severity|ascii_downcase)=="critical")' "$SAST_REPORT_PATH" \
| nl -ba > /tmp/hicrit.txt || true
- |
if [ ! -s /tmp/hicrit.txt ]; then
echo "No High/Critical vulnerabilities found. Nothing to fix."
printf "CODEX_CREATED_PATCHES=false\n" > codex.env
exit 0
fi

# Ground Codex to actual repo files
- FILE_LIST="$(git ls-files | sed 's/^/- /')"

# Identity for any local patch ops
- git config user.name "CI Codex Bot"
- git config user.email "codex-bot@example.com"

- created=0

# Loop: build prompt (robust temp-file), run Codex, extract diff, validate
- |
while IFS=$'\t' read -r idx vuln_json; do
echo "Processing vulnerability #$idx"
echo "$vuln_json" > "/tmp/vuln-$idx.json"

PROMPT_FILE="$(mktemp)"
{
printf "%s\n\n" "$CODEX_DIFF_PROMPT"
printf "VULNERABILITY_JSON:\n<<JSON\n"
cat "/tmp/vuln-$idx.json"
printf "\nJSON\n\n"
printf "EXISTING_REPOSITORY_FILES (exact list):\n"
printf "%s\n" "$FILE_LIST"
} > "$PROMPT_FILE"

PER_FINDING_PROMPT="$(tr -d '\r' < "$PROMPT_FILE")"
rm -f "$PROMPT_FILE"

: > "$CODEX_DIFF_RAW"
set +o pipefail
codex exec --full-auto "$PER_FINDING_PROMPT" | tee -a "$CODEX_DIFF_RAW" >/dev/null
RC=${PIPESTATUS[0]}
set -o pipefail
echo "Codex (diff) exit code: ${RC}"

OUT_PATCH="$PATCH_DIR/fix-$idx.patch"
sed -E 's/\x1B\[[0-9;]*[A-Za-z]//g' "$CODEX_DIFF_RAW" \
| tr -d '\r' \
| awk '
/^\s*=== BEGIN_UNIFIED_DIFF ===\s*$/ {grab=1; next}
/^\s*=== END_UNIFIED_DIFF ===\s*$/   {grab=0}
grab
' > "$OUT_PATCH"

if ! [ -s "$OUT_PATCH" ] || ! grep -qE '^\s*diff --git ' "$OUT_PATCH"; then
echo "  No usable diff produced for #$idx; skipping."
rm -f "$OUT_PATCH"
continue
fi

# Validate: accept -p0 (repo-relative) or -p1 (a/ b/ prefixes)
if git apply --check -p0 "$OUT_PATCH" || git apply --check -p1 "$OUT_PATCH"; then
echo "  Patch validated → $OUT_PATCH"
created=$((created+1))
else
echo "  Patch failed to apply cleanly; removing."
rm -f "$OUT_PATCH"
fi
done < /tmp/hicrit.txt

if [ "$created" -gt 0 ]; then
printf "CODEX_CREATED_PATCHES=true\nPATCH_DIR=%s\n" "$PATCH_DIR" > codex.env
else
printf "CODEX_CREATED_PATCHES=false\n" > codex.env
fi
artifacts:
when: always
paths:
- codex_patches/
- artifacts/codex-diff-raw.log
reports:
dotenv: codex.env
expire_in: 14 days
使用 Codex CLI 运行 CI/CD 作业时,我们会收到一个 Git 补丁,该补丁修复了安全扫描器最初发现的问题:
<unified diff here>
diff --git a/routes/profileImageUrlUpload.ts b/routes/profileImageUrlUpload.ts
index 9b4a62d..c7f1a7e 100644
--- a/routes/profileImageUrlUpload.ts
+++ b/routes/profileImageUrlUpload.ts
@@ -5,17 +5,12 @@
* SPDX-License-Identifier: MIT
*/
-import fs from 'node:fs'
-import { Readable } from 'node:stream'
-import { finished } from 'node:stream/promises'
import { type Request, type Response, type NextFunction } from 'express'
import * as security from '../lib/insecurity'
import { UserModel } from '../models/user'
-import * as utils from '../lib/utils'
-import logger from '../lib/logger'
export function profileImageUrlUpload () {
return async (req: Request, res: Response, next: NextFunction) => {
if (req.body.imageUrl !== undefined) {
const url = req.body.imageUrl
if (url.match(/(.)*solve\\/challenges\\/server-side(.)*/) !== null) req.app.locals.abused_ssrf_bug = true
const loggedInUser = security.authenticatedUsers.get(req.cookies.token)
if (loggedInUser) {
-        try {
-          const response = await fetch(url)
-          if (!response.ok || !response.body) {
-            throw new Error('url returned a non-OK status code or an empty body')
-          }
-          const ext = ['jpg', 'jpeg', 'png', 'svg', 'gif'].includes(url.split('.').slice(-1)[0].toLowerCase()) ? url.split('.').slice(-1)[0].toLowerCase() : 'jpg'
-          const fileStream = fs.createWriteStream(`frontend/dist/frontend/assets/public/images/uploads/${loggedInUser.data.id}.${ext}`, { flags: 'w' })
-          await finished(Readable.fromWeb(response.body as any).pipe(fileStream))
-          await UserModel.findByPk(loggedInUser.data.id).then(async (user: UserModel | null) => { return await user?.update({ profileImage: `/assets/public/images/uploads/${loggedInUser.data.id}.${ext}` }) }).catch((error: Error) => { next(error) })
-        } catch (error) {
-          try {
-            const user = await UserModel.findByPk(loggedInUser.data.id)
-            await user?.update({ profileImage: url })
-            logger.warn(`Error retrieving user profile image: ${utils.getErrorMessage(error)}; using image link directly`)
-          } catch (error) {
-            next(error)
-            return
-          }
-        }
+        try {
+          const user = await UserModel.findByPk(loggedInUser.data.id)
+          await user?.update({ profileImage: url })
+        } catch (error) {
+          next(error)
+          return
+        }
} else {
next(new Error('Blocked illegal activity by ' + req.socket.remoteAddress))
return
主要优势
在 GitLab CI/CD 中使用 Codex CLI 可以增强现有的审查流程,帮助团队更快交付。
* 互补性:Codex 不会取代扫描器——它解释扫描器的发现并加速修复。
* 可操作性:审查者不仅能看到漏洞,还能看到优先修复步骤。
* 自动化:补丁直接在 CI 中创建,可直接用于 git apply 或修复分支。
- --
总结
在本教程中,我们探讨了如何将 Codex CLI 嵌入 GitLab CI/CD 流水线,使软件交付更安全、更易维护:
* 代码质量报告:生成符合 GitLab 规范的 CodeClimate JSON,使基于推理的发现与 lint、单元测试和风格检查一起呈现。
* 漏洞解读:获取 SAST 和其他安全扫描器的原始输出(gl-sast-report.json),并将其转换为优先排序、人类可读的计划(security_priority.md),包括去重、可利用性排序和可操作的后续步骤。
* 自动修复:通过让 Codex 生成统一的 git diff 作为 .patch 文件来扩展工作流。这些补丁经过验证(git apply --check),可以自动应用到新分支。
综合来看,这些模式展示了 LLM 驱动的分析如何补充——而非取代——传统的基于规则的工具。扫描器仍然是检测的真相来源,而 Codex 增加了上下文感知、优先级排序、开发者指导,甚至通过 MR 提出具体修复的能力。GitLab 的 schema 和 API 提供了结构,使这些输出可预测、可操作,并完全集成到开发者工作流中。
关键经验是,良好的结果需要 清晰的提示、schema 验证和护栏。JSON 标记、严重性白名单、schema 强制和 diff 验证确保输出可用。
展望未来,这种模式可以扩展,通过一个由 Codex 驱动的修复流程统一所有主要扫描类型:
* 依赖扫描 → 整合 lockfile 中的 CVE,建议升级,并自动生成更新易受攻击版本的 diff。
* 容器/镜像扫描 → 标记过时的基础镜像,并提出 Dockerfile 更新建议。
* DAST 结果 → 突出可利用的端点,并修补路由/中间件以进行验证或访问控制。
通过将这些合并到一个由 Codex 驱动的后处理 + 修复流水线中,团队可以在所有安全领域获得一致的 可操作指导、经过验证的补丁。
更广泛的启示:通过提示工程、schema 验证以及与 GitLab 原生 MR 工作流的集成,LLM 从“顾问”演变为 一流的 CI/CD 代理——帮助团队交付不仅功能正常,而且安全、可维护,并尽可能自动修复的代码。
常见问题
常见错误及排查方法:1. Codex输出包含Markdown或额外文本,导致JSON解析失败——确保提示词严格指定输出格式,并使用标记提取;2. Codex运行超时或退出码非零——检查网络连接、API密钥有效性,并考虑增加超时时间;3. 生成的补丁无法应用——使用git apply --check验证,并确保路径正确(-p0或-p1);4. 报告为空或无效——检查提取逻辑,确保标记匹配,并设置回退机制(如输出[]);5. 安全建议不准确——优化提示词,提供更多上下文(如文件列表、漏洞详情)。生产环境优化:使用缓存减少依赖安装时间;限制Codex并发调用以避免API限流;对输出进行schema校验,确保符合GitLab要求;定期更新Codex版本以获取改进。
企业应用扩展
本教程的模式可扩展至其他安全扫描类型:1. 依赖扫描:解析lockfile中的CVE,生成升级建议和补丁;2. 容器镜像扫描:标记过时基础镜像,提出Dockerfile更新;3. DAST结果:突出可利用端点,生成路由/中间件修复。此外,可集成更多CI/CD平台(如Jenkins、GitHub Actions),或使用其他LLM(如Claude、Gemini)替代Codex。未来方向包括:建立反馈循环,根据补丁应用成功率优化提示;实现多轮对话,让Codex根据测试结果迭代修复;以及将Codex作为通用CI代理,处理更多自动化任务。
总结
本教程面向有编程基础的开发者,深入讲解如何将OpenAI Codex CLI集成到GitLab CI/CD流水线中,实现基于LLM的代码质量分析与安全修复。通过两个实战示例,展示如何生成符合CodeClimate规范的JSON报告,以及如何将SAST结果转化为可操作的修复建议和自动生成的Git补丁。教程强调提示工程、JSON标记提取、schema验证等关键实践,帮助开发者构建可靠、可维护的AI驱动CI/CD工作流,提升代码审查效率与安全性。
- --
内容来源与验证
- 内容等级:PREMIUM_A
- 质量等级:A
- 难度:高级
- 验证等级:V1
- 原文作者:jonlim-openai, pap-openai
- 原文日期:2025-08-29
- 来源许可:MIT
- 来源版本:
7d0823f94d0f7c69285ae550843dbd61309c751a - 查看原文
站内还有更多完整实战教程
加入会员,解锁全部教程、完整代码与持续更新内容。
加入会员